15 қыркүйекте TEZ TOUR сайттарында DataSuckers хакерлік тобының хабарламасы пайда болды. Бұзушылар екі апта бойы туроператор жүйесінің ішінде болғандарын, клиенттердің деректерін көшіріп алып, серверлерді жойып, резервтік көшірмелерді өшіріп тастағандарын мәлімдеді.
Мәлімделген ауқым орасан зор көрінеді: брондауларды, тур тапсырыстарын және қаржылық операцияларды қосқанда 395,5 млн-ға жуық жазба.
TEZ TOUR кибершабуылды растады, бірақ хакерлердің нұсқасымен үзілді-кесілді келіспеді. Компания брондаудың негізгі жүйесі зардап шекпегенін, қолданыстағы өтінімдер сақталғанын, ал туристер деректерінің жылыстау белгілері әзірге анықталмағанын мәлімдейді.
RAEM.KZ шабуыл туралы нақты не белгілі екенін, неліктен бұзушылардың өз есептері сәйкес келмейтінін және Қазақстандағы TEZ TOUR клиенттеріне алаңдау керек пе, соны анықтап көрді.
TEZ TOUR сайтында компанияның соңы жарияланды
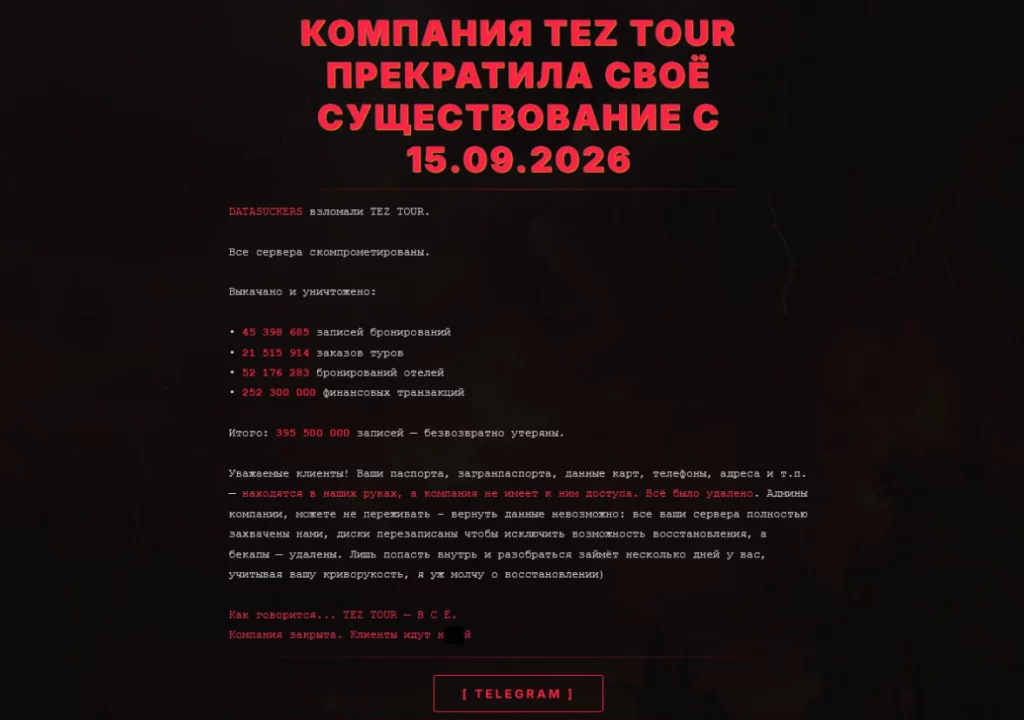
Шабуыл 15 қыркүйек күні кешке жария болды. Туроператордың әдеттегі парақшасының орнына пайдаланушылар DataSuckers атты топтың хабарламасын көрді.
Хакерлер TEZ TOUR енді «өмір сүруін тоқтатты», компанияның барлық серверлері басып алынды, ал дерекқорлар көшіріліп, жойылды деп жазды.
Бұзушылардың нұсқасы бойынша, олар жүйеге жария мәлімдемеден шамамен екі апта бұрын қол жеткізген. Осы уақыт бойы хакерлер ішкі желіні зерттеп, өз құқықтарын біртіндеп кеңейтіп отырған көрінеді.
Бұзылған парақшада жойылған деректердің тізімі келтірілді:
- 45 398 685 брондау жазбасы;
- 21 515 914 тур тапсырысы;
- 52 176 283 қонақүй брондауы;
- 252 300 000 қаржылық транзакция.
Жалпы көлемді хакерлер 395,5 млн жазба деп бағалады.
Бөлек хабарлама клиенттерге арналды. DataSuckers туристердің паспорттық деректерін, телефон нөмірлерін, мекенжайларын және банк карталары туралы ақпаратты алғанын мәлімдеді.
Бұзушылар сондай-ақ дискілерді қайта жазып, резервтік көшірмелерді жойғанын айтты. Олардың нұсқасы бойынша, компания өзінің базаларына қолжетімділіктен айырылды және жұмысты тез қалпына келтіре алмайды.
Бұл бизнестің цифрлық жойылуы сияқты естіледі. Бірақ әзірге бұл мәлімдемелерді тек хакерлердің өздері ғана растап отыр.
Олар шабуылдың ауқымын тәуелсіз тексеруге мүмкіндік беретін база үлгілерін, файлдар тізімін, ішкі жүйелердің скриншоттарын немесе басқа материалдарды жариялаған жоқ.
Бірақ 395,5 млн калькуляторда да шықпайды
DataSuckers мәлімдемесінде бір оғаш жайт бар.
Егер бұзылған парақшада көрсетілген барлық төрт санатты қоссақ, 371 390 882 жазба шығады.
Бұл мәлімделген 395,5 млн нәтижесінен 24 109 118-ге аз.
Есептеулердегі қателік шабуылдың ойдан шығарылғанын білдірмейді. Бірақ ол бұзушылардың қалған цифрларына неғұрлым сақтықпен қарауға мәжбүр етеді.
Басқа жайтты да түсіну маңызды: базадағы жазба — бұл жеке адам емес.
Бір турист бірден бірнеше жазба қалдыруы мүмкін: өтінім, тур тапсырысы, қонақүй брондауы, төлем, қайтару, мәртебені өзгерту, сақтандыру құжаты немесе техникалық операция.
Сондықтан хакерлер көрсеткен цифрлар шындыққа жақын болған күннің өзінде, әңгіме 395 млн зардап шеккен турист туралы болып отырған жоқ.
Ең үлкен санат — 252,3 млн қаржылық транзакция. Бірақ DataSuckers нені транзакция деп атайтынын нақты түсіндірмеді.
Бұл тек клиенттердің төлемдері ғана емес, сонымен қатар мәртебелердің өзгеруі, агенттіктермен және қонақүйлермен ішкі есеп айырысулар, қайтарулар, комиссиялар және басқа да техникалық жазбалар болуы мүмкін.
Айқайлаған цифр бар. Бірақ оның артында нақты не тұрғаны белгісіз.
Бүкіл шабуыл бір ғана жүктелген файлдан басталуы мүмкін еді
DataSuckers кіру нүктесі TEZ TOUR файлдарды жүктеу сервисі болғанын айтты.
Хакерлердің нұсқасы бойынша, жүйе сервер қарапайым құжат немесе сурет емес, PHP-код ретінде қабылдап, бағдарлама ретінде орындаған файлды жүктеуге мүмкіндік берген.
Бұл шабуылдаушыларға серверге пәрмендер жіберуге мүмкіндік берді.
Одан әрі тізбек былай өрбіген көрінеді:
- Хакерлер Docker-контейнеріне — сервистердің бірі жұмыс істейтін жүйенің оқшауланған бөлігіне қол жеткізді.
- Контейнерден олар компанияның ішкі желісіне қосыла алды.
- Онда бастапқы коды мен баптаулары бар SVN-репозиторийлері табылды.
- Конфигурациялық файлдарда дерекқорлардың құпиясөздері сақталған болуы мүмкін.
- Tomcat Manager арқылы шабуылдаушылар, олардың айтуынша, TEZ TOUR-дың жұмыс істеп тұрған жүйесінде кодты іске қоса алды.
Егер бұл нұсқа дұрыс болса, мәселе бір ғана кездейсоқ саңылауда болмаған. Бүкіл тізбек іске қосылған: файлдарды қауіпсіз жүктемеу, ішкі сервистердің әлсіз оқшаулануы және дерекқорлардың қолжетімді құпиясөздері.
Веб-қосымшалардың қауіпсіздігі жөніндегі OWASP халықаралық жобасы тек қажетті файл түрлерін жүктеуге рұқсат беруді, олардың мазмұнын тексеруді және сайттың жұмыс бөлігінен бөлек сақтауды ұсынады. Сервер пайдаланушы жүктеген файлды бағдарлама ретінде орындау мүмкіндігіне ие болмауы тиіс.
DataSuckers сондай-ақ компания ескірген бағдарламалық жасақтаманы пайдаланғанын, ал резервтік көшірмелер негізгі жүйелердің жанында сақталғанын мәлімдеді.
Егер бэкап шынымен сол серверде орналасса, оны негізгі базамен бір мезгілде жоюға болатын еді. Бірақ бұл нұсқаны тәуелсіз растау жоқ.
Шабуылдың барлық техникалық егжей-тегжейлері әзірге тек бұзушылардың өздерінен ғана тарап отыр.
TEZ TOUR шабуылды растайды, бірақ жылыстауды жоққа шығарады
TEZ TOUR оқиғаның өзін жоққа шығарған жоқ.
Компания өкілі Воскан Арзуманов күдікті белсенділік анықталғаннан кейін мамандар жүйелерге қолжетімділікті шектеп, ERP-ді оқшаулағанын мәлімдеді.
ERP — бұл компанияның өтінімдері, брондаулары және басқа да негізгі процестері өтетін ішкі платформа.
TEZ TOUR нұсқасы бойынша:
- ERP-жүйе зардап шеккен жоқ;
- қолданыстағы брондаулар сақталды;
- туристер мен серіктестердің деректеріне нұқсан келген жоқ;
- клиенттер алдындағы міндеттемелер орындалуда;
- турагенттіктерден түскен өтініштер өңделуін жалғастыруда.
Арзуманов жойылған брондаулар мен транзакциялар туралы цифрларды ойдан шығарылған деп атады.
Екі түрлі қарама-қарсы нұсқа шығып отыр.
Хакерлер деректерді алып кеткенін, серверлерді жойып, резервтік көшірмелерді өшіргенін айтады. Компания болса негізгі жүйенің дер кезінде өшіріліп, аман сақталғанын алға тартуда.
Әзірге тараптардың ешқайсысы тәуелсіз техникалық тексерудің нәтижесін ұсынған жоқ.
Компанияның тұжырымы сақтыққа ауысты
Материалды дайындау кезінде TEZ TOUR-дың халықаралық сайты қолжетімділікті қалпына келтіру туралы қызметтік парақшамен ашылып тұрды.
Жаңа хабарламада компания «IT-ортаның жекелеген бөліктеріне» әсер еткен оқиға туралы айтады. Кейбір жүйелер мен сервистерге қолжетімділік уақытша шектелген, ал оларды қалпына келтіру қауіпсіздік тексерулерінен кейін біртіндеп жүргізілуде.
TEZ TOUR жұмысын жалғастырып, клиенттерге қызмет көрсетіп жатқанын баса айтады.
Бұл ретте жаңа хабарламада деректердің жылыстауының жоқтығы туралы жеке тіркес енді жоқ. Бұл жылыстаудың анықталғанын білдірмейді. Мүмкін, тергеу аяқталғанға дейін компания неғұрлым сақ тұжырымға көшкен болар.
Туристерге арналған онлайн-брондау порталы жүктеліп тұр. Жарияланған кезде TEZ TOUR-дың қазақстандық сайты да қолжетімді. Онда бағыттар, жеке кабинет және өтінім мәртебесін тексеру сервисі ашылады.
Бірақ сайттың жұмысының өзі барлық ішкі жүйелердің толық қалпына келтірілгенін дәлелдемейді. Қоғамдық парақша мен брондау базасы жүйенің әртүрлі бөліктерінде орналасуы мүмкін.
Қазақстандық клиенттер зардап шегуі мүмкін бе
Қазақстандық бөлімше клиенттерінің деректері хакерлердің қолына түскені туралы растау қазіргі уақытта жоқ.
TEZ TOUR халықаралық желі ретінде жұмыс істейді. Қазақстандық сайт турларды таңдауға және төлеуге, өтінім мәртебесін тексеруге және жеке кабинетті пайдалануға мүмкіндік береді.
Бұл ретте қазақстандық туристердің деректері нақты қайда сақталатыны және жергілікті жүйенің DataSuckers бұзғанын мәлімдеген инфрақұрылыммен қаншалықты байланысты екені көпшілікке белгісіз.
Сондықтан Қазақстаннан келген клиенттердің деректері ұрланды деп кесіп айтуға болмайды. Бірақ компания оқиғаның қай елдерге, серверлерге және бөлімшелерге әсер еткенін түсіндірмейінше, мұндай мүмкіндікті толық жоққа шығаруға да болмайды.
Туристер үшін тек броньның сақталу мәселесі ғана маңызды емес. Туроператорлар ақпараттың ерекше сезімтал жиынтығын сақтауы мүмкін:
- аты-жөні және туған күндері;
- паспорт нөмірлері мен көшірмелері;
- телефондар мен электрондық пошта;
- отбасы мүшелері туралы ақпарат;
- сапар бағыттары мен күндері;
- қонақүйлер, билеттер және сақтандыру құжаттары;
- тапсырыстар мен төлемдер тарихы.
Егер мұндай деректер шынымен қаскөйлердің қолына түссе, оларды өте сенімді алаяқтық үшін пайдалануға болады.
Неліктен туристік деректер ерекше қауіпті
TEZ TOUR қызметкері ретінде жасалған қоңырауды елестетіп көріңіз.
Адам сіздің атыңызды, қонақүйді, елді және ұшу күнін атайды. Содан кейін жүйелік ақаудан кейін паспорттық деректерді қайта растау немесе шағын соманы шұғыл қосымша төлеу қажет екенін, әйтпесе брондау тоқтатылатынын хабарлайды.
Мұндай қоңырау әдеттегі жаппай хабарламалардан әлдеқайда сенімді естіледі, өйткені алаяқ сапардың егжей-тегжейін біліп тұр.
Тағы бір ықтимал сценарий — кибершабуылға байланысты ақшаны қайтару ұсынысы бар хат. Пайдаланушыға жалған сайтқа сілтеме жіберіледі және ақшаны қайтарып алу үшін карта деректерін енгізу сұралады.
Банк карталарының толық деректері туроператорда сақталмаған күннің өзінде, тапсырыс туралы ақпарат нысаналы шабуыл жасау үшін жеткілікті болуы мүмкін.
Сапар күндері қосымша қауіп тудырады. Егер қаскөйлер адамның қашан ұшып кетіп, қашан оралатынын білсе, олар оның үйде болмайтын кезеңі туралы ақпаратқа ие болады.
DataSuckers кімдер
DataSuckers шабуылдар тарихы егжей-тегжейлі сипатталған белгілі хакерлік топтардың қатарына жатпайды.
TEZ TOUR-мен болған оқиғаға дейін бұл атау ашық жарияланымдар мен киберқауіпсіздік зерттеулерінде іс жүзінде кездеспеген.
Мүмкін, бұл жаңа топ, уақытша бүркеншік ат немесе қазірдің өзінде әрекет етіп жүрген қаскөйлердің жаңа атауы болар. Хакерлік командалар атауларын үнемі өзгертіп, тарап және жаңа брендтермен бірігіп жатады.
Сондықтан қазіргі уақытта DataSuckers беделін бағалау және олардың мәлімдемелерінің нақты мүмкіндіктеріне қаншалықты сәйкес келетінін түсіну мүмкін емес.
Әзірге топ тек бір ғана нәрсені дәлелдеді: ол TEZ TOUR сайттарының мазмұнын өзгерте алды.
Бірақ ашық парақшаны бұзу мен бүкіл халықаралық брондау жүйесіне қол жеткізу — мүлдем бірдей нәрсе емес.
Сапардан бас тарту керек пе
Қазіргі уақытта ақысы төленген турлардан бас тартуға негіз жоқ.
TEZ TOUR барлық қолданыстағы брондаулар сақталғанын, ал клиенттер мен серіктестер алдындағы міндеттемелер әдеттегідей орындалып жатқанын алға тартады.
Сапары жоспарланғандарға мыналарды істеген жөн:
- шарттағы нөмір бойынша өз турагентімен байланысу;
- өтінім мен төлем мәртебесін растау;
- билеттерді, ваучерлерді және сақтандыру полисін алдын ала жүктеп алу;
- шарттың көшірмесін және төлем растамаларын сақтап қою;
- егер ұшу уақыты жақын болса, брондауды тікелей қонақүй мен авиакомпаниядан нақтылау;
- хабарламаларды тек ресми байланыс арналары арқылы қадағалау.
Хатта, мессенджерде немесе телефон арқылы сұрады екен деп, тур үшін ақшаны қайта төлеудің немесе паспорт деректерін берудің қажеті жоқ.
Банктің, туроператордың немесе қауіпсіздік қызметінің нақты қызметкерлері ешқашан SMS-тен кодтарды сұрамауы тиіс.
Егер күдікті ақша алыну байқалса, картаны банк қосымшасы арқылы бірден бұғаттаған дұрыс. TEZ TOUR жеке кабинетінің құпиясөзін өзгерткен жөн, әсіресе дәл осындай құпиясөз басқа сайттарда да қолданылса.
Нағыз жылыстауды не растай алады
Әзірге кибершабуыл, сервистердің бір бөлігінің уақытша өшірілуі және жалғасып жатқан қалпына келтіру жұмыстары ғана расталды.
400 млн-ға жуық жазбаның жылыстауы расталған жоқ.
Жағдай мынадай дәлелдердің кем дегенде біреуі пайда болған кезде өзгереді:
- ұрланған базаның үлгісі;
- клиенттердің нақты деректерінің ашық қолжетімділікке шығуы;
- ақпаратты сату әрекеті;
- компанияның жылыстау туралы ресми хабарламасы;
- мемлекеттік реттеушінің хабарламасы;
- тәуелсіз техникалық тергеу нәтижелері.
TEZ TOUR сондай-ақ бірнеше маңызды сұрақтарға жауап беруі керек: шабуыл қай елдерді қамтыды, хакерлер қай жүйелерге қол жеткізді, онда қандай деректер сақталды және тәуелсіз мамандардың тексеруі жүргізілді ме.
Басты интрига енді хакерлердің сайт парақшасын ауыстыра алғанында емес. Бұл онсыз да түсінікті.
Сұрақ басқада: олар шынымен екі апта бойы жүйе ішінде болып, туристердің деректеріне дейін жетті ме — әлде болмаған жеңісті дабырайтып жариялады ма.