15 сентября на сайтах TEZ TOUR появилось сообщение от хакерской группы DataSuckers. Взломщики объявили, что две недели находились внутри системы туроператора, скопировали данные клиентов, уничтожили серверы и удалили резервные копии.
Заявленный масштаб выглядит огромным: почти 395,5 млн записей, включая бронирования, заказы туров и финансовые операции.
TEZ TOUR подтвердила кибератаку, но категорически не согласилась с версией хакеров. Компания утверждает, что основная система бронирования не пострадала, действующие заявки сохранились, а признаков утечки данных туристов пока не обнаружено.
RAEM.KZ разобрался, что действительно известно об атаке, почему расчёты самих взломщиков не сходятся и нужно ли переживать клиентам TEZ TOUR в Казахстане.
На сайте TEZ TOUR объявили о конце компании
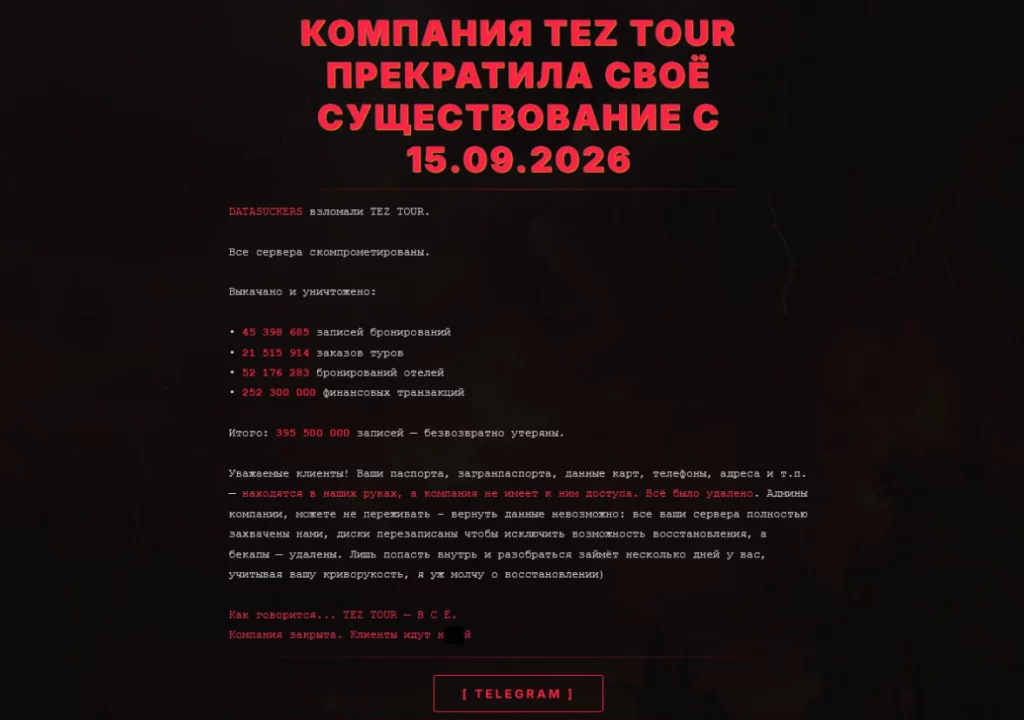
Атака стала публичной вечером 15 сентября. Вместо обычной страницы туроператора пользователи увидели сообщение от группы под названием DataSuckers.
Хакеры написали, что TEZ TOUR якобы «прекратила существование», все серверы компании захвачены, а базы данных скопированы и уничтожены.
По версии взломщиков, они получили доступ к системе примерно за две недели до публичного заявления. Всё это время хакеры якобы изучали внутреннюю сеть и постепенно расширяли свои права.
На взломанной странице приводился список уничтоженных данных:
- 45 398 685 записей бронирований;
- 21 515 914 заказов туров;
- 52 176 283 бронирования отелей;
- 252 300 000 финансовых транзакций.
Общий объём хакеры оценили в 395,5 млн записей.
Отдельное сообщение было адресовано клиентам. DataSuckers утверждали, что получили паспортные данные туристов, номера телефонов, адреса и информацию о банковских картах.
Взломщики также заявили, что перезаписали диски и удалили резервные копии. По их версии, компания лишилась доступа к собственным базам и не сможет быстро восстановить работу.
Звучит почти как цифровое уничтожение бизнеса. Но пока эти заявления подтверждены только самими хакерами.
Они не опубликовали образцы базы, списки файлов, скриншоты внутренних систем или другие материалы, которые позволили бы независимо проверить масштаб атаки.
Но 395,5 млн не получается даже на калькуляторе
В заявлении DataSuckers есть странная деталь.
Если сложить все четыре категории, указанные на взломанной странице, получится 371 390 882 записи.
Это на 24 109 118 меньше заявленного результата в 395,5 млн.
Ошибка в расчётах не доказывает, что атака выдумана. Но она заставляет осторожнее относиться к остальным цифрам взломщиков.
Важно понимать и другое: запись в базе — это не отдельный человек.
Один турист может оставить сразу несколько записей: заявку, заказ тура, бронирование отеля, оплату, возврат, изменение статуса, страховой документ или техническую операцию.
Поэтому даже если указанные хакерами цифры близки к реальности, речь не идёт о 395 млн пострадавших туристов.
Самая большая категория — 252,3 млн финансовых транзакций. Но DataSuckers не объяснили, что именно они называют транзакцией.
Это могут быть не только платежи клиентов, но и изменения статусов, внутренние расчёты с агентствами и отелями, возвраты, комиссии и другие технические записи.
Громкая цифра есть. Но что именно стоит за ней, неизвестно.
Вся атака могла начаться с одного загруженного файла
DataSuckers рассказали, что точкой входа стал сервис загрузки файлов TEZ TOUR.
По версии хакеров, система позволила загрузить файл, который сервер принял не за обычный документ или изображение, а за PHP-код и выполнил как программу.
Это дало атакующим возможность отправлять команды серверу.
Дальше цепочка якобы выглядела так:
- Хакеры получили доступ к Docker-контейнеру — изолированной части системы, где работал один из сервисов.
- Из контейнера они смогли подключиться к внутренней сети компании.
- Там были обнаружены SVN-репозитории с исходным кодом и настройками.
- В конфигурационных файлах якобы хранились пароли от баз данных.
- Через Tomcat Manager атакующие, по их словам, смогли запускать код уже в рабочей системе TEZ TOUR.
Если эта версия верна, проблема была не в одной случайной дыре. Сработала целая цепочка: небезопасная загрузка файлов, слабая изоляция внутренних сервисов и доступные пароли от баз данных.
Международный проект по безопасности веб-приложений OWASP рекомендует разрешать загрузку только необходимых типов файлов, проверять их содержимое и хранить отдельно от рабочей части сайта. Сервер не должен иметь возможности выполнить загруженный пользователем файл как программу.
DataSuckers также заявили, что компания использовала устаревшее программное обеспечение, а резервные копии хранились рядом с основными системами.
Если бэкап действительно находился на том же сервере, его можно было уничтожить одновременно с основной базой. Но независимого подтверждения этой версии нет.
Все технические подробности атаки пока исходят только от самих взломщиков.
TEZ TOUR подтверждает атаку, но отрицает утечку
TEZ TOUR не стала отрицать сам инцидент.
Представитель компании Воскан Арзуманов заявил, что после обнаружения подозрительной активности специалисты ограничили доступ к системам и изолировали ERP.
ERP — это внутренняя платформа, через которую могут проходить заявки, бронирования и другие ключевые процессы компании.
По версии TEZ TOUR:
- ERP-система не пострадала;
- действующие бронирования сохранились;
- данные туристов и партнёров не были скомпрометированы;
- обязательства перед клиентами выполняются;
- обращения от турагентств продолжают обрабатываться.
Арзуманов назвал выдуманными цифры об уничтоженных бронированиях и транзакциях.
Получается две практически противоположные версии.
Хакеры говорят, что забрали данные, уничтожили серверы и удалили резервные копии. Компания утверждает, что основная система была вовремя отключена и сохранилась.
Пока ни одна из сторон не представила результат независимой технической проверки.
Формулировка компании стала осторожнее
На момент подготовки материала международный сайт TEZ TOUR открывается со служебной страницей о восстановлении доступа.
В новом сообщении компания говорит об инциденте, затронувшем «отдельные части IT-среды». Доступ к некоторым системам и сервисам временно ограничен, а их восстановление проходит постепенно после проверок безопасности.
TEZ TOUR подчёркивает, что продолжает работать и обслуживать клиентов.
При этом в новом сообщении уже нет отдельной фразы об отсутствии утечки данных. Это не означает, что утечка обнаружена. Возможно, компания просто перешла на более осторожную формулировку, пока расследование не завершено.
Портал онлайн-бронирования для туристов уже загружается. Казахстанский сайт TEZ TOUR на момент публикации также доступен. На нём открываются направления, личный кабинет и сервис проверки статуса заявки.
Но работа сайта сама по себе не доказывает, что все внутренние системы полностью восстановлены. Публичная страница и база бронирований могут находиться в разных частях системы.
Могли ли пострадать клиенты из Казахстана
Подтверждений, что данные клиентов казахстанского подразделения попали к хакерам, сейчас нет.
TEZ TOUR работает как международная сеть. Казахстанский сайт позволяет подбирать и оплачивать туры, проверять статус заявки и пользоваться личным кабинетом.
При этом публично неизвестно, где именно хранятся данные казахстанских туристов и насколько местная система связана с инфраструктурой, о взломе которой заявили DataSuckers.
Поэтому утверждать, что данные клиентов из Казахстана украдены, нельзя. Но нельзя и полностью исключать такую возможность, пока компания не объяснит, какие страны, серверы и подразделения затронул инцидент.
Для туристов важен не только вопрос сохранности брони. Туроператоры могут хранить особенно чувствительный набор информации:
- ФИО и даты рождения;
- номера и копии паспортов;
- телефоны и электронную почту;
- информацию о членах семьи;
- маршруты и даты поездок;
- отели, билеты и страховые документы;
- историю заказов и оплат.
Если такие данные действительно попали к злоумышленникам, их можно использовать для очень убедительного мошенничества.
Почему туристические данные особенно опасны
Представьте звонок якобы от сотрудника TEZ TOUR.
Человек называет ваше имя, отель, страну и дату вылета. Затем сообщает, что после сбоя необходимо повторно подтвердить паспортные данные или срочно доплатить небольшую сумму, иначе бронирование будет отменено.
Такой звонок звучит убедительнее обычной массовой рассылки, потому что мошенник уже знает подробности поездки.
Другой возможный сценарий — письмо с предложением вернуть деньги из-за кибератаки. Пользователю отправляют ссылку на поддельный сайт и просят ввести данные карты для получения возврата.
Даже если полные реквизиты банковских карт не хранились у туроператора, информации о заказе может быть достаточно для точечной атаки.
Дополнительный риск создают даты поездки. Если злоумышленники знают, когда человек улетает и возвращается, они получают информацию о периоде его отсутствия дома.
Кто такие DataSuckers
DataSuckers не относится к числу известных хакерских групп с подробно описанной историей атак.
До инцидента с TEZ TOUR это название почти не встречалось в открытых публикациях и исследованиях по кибербезопасности.
Возможно, это новая группа, временный псевдоним или новое название уже действующих злоумышленников. Хакерские команды регулярно меняют названия, распадаются и объединяются под новыми брендами.
Поэтому сейчас невозможно оценить репутацию DataSuckers и понять, насколько их заявления соответствуют реальным возможностям.
Пока группа доказала только одно: она смогла изменить содержимое сайтов TEZ TOUR.
Но взлом публичной страницы и получение доступа ко всей международной системе бронирований — далеко не одно и то же.
Нужно ли отменять поездку
Оснований отменять оплаченные туры сейчас нет.
TEZ TOUR утверждает, что все действующие бронирования сохранены, а обязательства перед клиентами и партнёрами выполняются в обычном режиме.
Тем, у кого запланирована поездка, стоит:
- связаться со своим турагентом по номеру из договора;
- подтвердить статус заявки и оплаты;
- заранее скачать билеты, ваучеры и страховой полис;
- сохранить копию договора и подтверждения платежей;
- уточнить бронирование непосредственно у отеля и авиакомпании, если вылет уже близко;
- следить за сообщениями только через официальные контакты.
Не нужно повторно оплачивать тур или передавать данные паспорта только потому, что об этом попросили в письме, мессенджере или по телефону.
Настоящие сотрудники банка, туроператора или службы безопасности не должны спрашивать коды из SMS.
Если появляется подозрительное списание, карту лучше сразу заблокировать через приложение банка. Пароль от личного кабинета TEZ TOUR стоит поменять, особенно если такой же пароль используется на других сайтах.
Что может подтвердить настоящую утечку
Пока подтверждена кибератака, временное отключение части сервисов и продолжающееся восстановление.
Утечка почти 400 млн записей не подтверждена.
Ситуация изменится, если появится хотя бы одно из следующих доказательств:
- образец украденной базы;
- реальные данные клиентов в открытом доступе;
- попытка продажи информации;
- официальное уведомление компании об утечке;
- сообщение государственного регулятора;
- результаты независимого технического расследования.
TEZ TOUR также предстоит ответить на несколько важных вопросов: какие страны затронула атака, к каким системам получили доступ хакеры, какие данные там хранились и проводилась ли проверка независимыми специалистами.
Главная интрига теперь не в том, смогли ли хакеры заменить страницу сайта. Это уже очевидно.
Вопрос в другом: действительно ли они две недели находились внутри системы и добрались до данных туристов — или громко объявили победу, которой не было.